気に入った記事をブックマーク

- 気に入った記事を保存できます
保存した記事の一覧は、はてなブックマークで確認・編集ができます
- 記事を読んだ感想やメモを書き残せます
- 非公開でブックマークすることもできます
 tech.mntsq.co.jp
エントリーの編集

エントリーの編集は全ユーザーに共通の機能です。
必ずガイドラインを一読の上ご利用ください。
 0

記事へのコメント0件
- 注目コメント
- 新着コメント
新着コメントはまだありません。
このエントリーにコメントしてみましょう。
このエントリーにコメントしてみましょう。
注目コメント算出アルゴリズムの一部にLINEヤフー株式会社の「建設的コメント順位付けモデルAPI」を使用しています
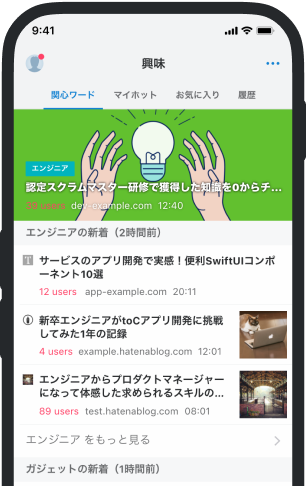
いまの話題をアプリでチェック!
- バナー広告なし
- ミュート機能あり
- ダークモード搭載
関連記事
Security Hub 刷新を起点に、脆弱性管理プロセスを整備した話 - MNTSQ Techブログ
はじめに 1. 取り組みの全体像 2. Security Hub 刷新の道程 3. フロントエンドとバックエンドの体制調査... はじめに 1. 取り組みの全体像 2. Security Hub 刷新の道程 3. フロントエンドとバックエンドの体制調査で見えたもの 4. 具体的な改善 5. 対応後処理 6. 今後の展望 はじめに SaaS を提供する事業者にとって、セキュリティ体制の維持・改善は事業の成長に直結するテーマです。弊社でも、顧客からセキュリティ対策の状況について問い合わせや開示を求められる場面は少なくありません。セキュリティへの投資は単なる守りのコストではなく、顧客からの信頼を獲得し、プロダクトの成長を後押しする取り組みでもあると捉えています。 note.mntsq.co.jp 一方で、この取り組みに着手した当初、脆弱性管理の実態を顧客に説明する対外説明資料は十分に整っていませんでした。 本稿は、そこから対外説明資料を積み上げていった、1年あまりの取り組みの記録です。Amazon Inspector の導
ブックマークしたユーザー


すべてのユーザーの
詳細を表示します
詳細を表示します
 tech.mntsq.co.jp
 tech.mntsq.co.jp
 tech.mntsq.co.jp
 tech.mntsq.co.jp
 hitoritabi.sakura.ne.jp
 note.com/gilles1974
 i4u.gmo
 togetter.com
 www.itmedia.co.jp
 note.com/wazawazapan
 www.docswell.com
 pc.watch.impress.co.jp
 www.itmedia.co.jp
 gigazine.net
 makorevo.com
 daisuky.hateblo.jp
 www.e-aidem.com
 levtech.jp
 levtech.jp
 levtech.jp