気に入った記事をブックマーク

- 気に入った記事を保存できます
保存した記事の一覧は、はてなブックマークで確認・編集ができます
- 記事を読んだ感想やメモを書き残せます
- 非公開でブックマークすることもできます

 japan.zdnet.com
エントリーの編集

エントリーの編集は全ユーザーに共通の機能です。
必ずガイドラインを一読の上ご利用ください。
 0

記事へのコメント0件
- 注目コメント
- 新着コメント
新着コメントはまだありません。
このエントリーにコメントしてみましょう。
このエントリーにコメントしてみましょう。
注目コメント算出アルゴリズムの一部にLINEヤフー株式会社の「建設的コメント順位付けモデルAPI」を使用しています
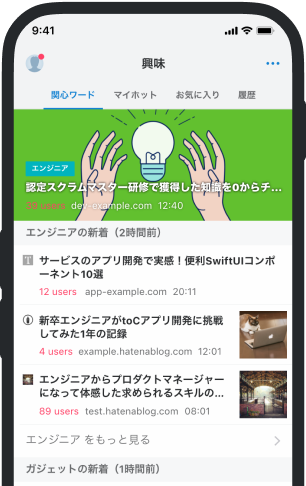
いまの話題をアプリでチェック!
- バナー広告なし
- ミュート機能あり
- ダークモード搭載
関連記事
「Trickbot」マルウェアが「WannaCry」の手法を模倣、悪質化
印刷する メールで送る テキスト HTML 電子書籍 PDF ダウンロード テキスト 電子書籍 PDF クリップした... 印刷する メールで送る テキスト HTML 電子書籍 PDF ダウンロード テキスト 電子書籍 PDF クリップした記事をMyページから読むことができます 銀行を狙う、最も一般的な形態のトロイの木馬の1つを利用するハッカー集団が、世界中で猛威を振るったランサムウェア「WannaCry」「NotPetya」によるサイバー攻撃からさまざまな教訓を得て、自らのマルウェアにワーム増殖モジュールを搭載した。マルウェアをより効率的に拡散させることが狙いだ。 そのマルウェアとは、認証情報を盗み出す「Trickbot」のことだ。Trickbotは2016年から、金融機関を攻撃しており、先頃、英国と米国の多くの銀行を標的リストに追加した。Trickbotを使った攻撃は、件数こそ少ないものの、標的をピンポイントで狙う。同マルウェアは、国際的金融機関が送信したように偽装した電子メール経由で拡散し、その後、被害者
ブックマークしたユーザー


すべてのユーザーの
詳細を表示します
詳細を表示します
 japan.zdnet.com
 japan.zdnet.com
 japan.zdnet.com
 japan.zdnet.com
 labo.hatenastaff.com
 bunshun.jp
 anond.hatelabo.jp
 anond.hatelabo.jp
 timescar-lawsuit.com
 www.itmedia.co.jp
 forest.watch.impress.co.jp
 gigazine.net
 softantenna.com
 techblog.enechain.com
 atmarkit.itmedia.co.jp
 rensaba-wordpress.net
 www.e-aidem.com
 www.hotpepper.jp
 developers.freee.co.jp
 suumo.jp