


気に入った記事をブックマーク

- 気に入った記事を保存できます
保存した記事の一覧は、はてなブックマークで確認・編集ができます
- 記事を読んだ感想やメモを書き残せます
- 非公開でブックマークすることもできます
 qiita.com
エントリーの編集

エントリーの編集は全ユーザーに共通の機能です。
必ずガイドラインを一読の上ご利用ください。


記事へのコメント5件
- 注目コメント
- 新着コメント


注目コメント算出アルゴリズムの一部にLINEヤフー株式会社の「建設的コメント順位付けモデルAPI」を使用しています
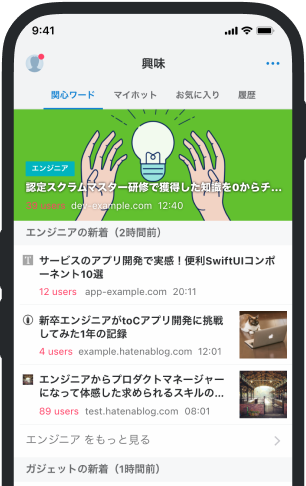
いまの話題をアプリでチェック!
- バナー広告なし
- ミュート機能あり
- ダークモード搭載
関連記事
eMudhra事件でWebアプリ開発者が点検すべきこと - Qiita
ブラウザがWebサイトにアクセスするとき、Webサーバは証明書チェーンの公開鍵と、サーバ証明書に基づく... ブラウザがWebサイトにアクセスするとき、Webサーバは証明書チェーンの公開鍵と、サーバ証明書に基づく通信内容の署名を送信します。クライアントは、サーバ証明書から中間CA、信頼済みルートCAへと署名を辿ります。OSやブラウザには証明書ストアを管理する機能があり、そこで「信頼する」と設定した証明書に辿り着けた場合、接続先のサーバを信頼するのです。(後述しますが実際はもう少し複雑です) 2. eMudhraで何が起きたのか 問題の通報は2026年10月17日UTC、日本時間では18日に行われました。 eMudhraというインドの認証局の発行する中間CA証明書の秘密鍵が第三者によって容易に復元できたという内容でした。 対象は8組の中間CA鍵で、TLS用が6組、コード署名用が2組です。 これらはP-384という楕円曲線を使う鍵だったが、秘密鍵に相当する整数がすべて256未満でした。本来は384ビッ
ブックマークしたユーザー


すべてのユーザーの
詳細を表示します
詳細を表示します
 qiita.com/softbase
 qiita.com/macky_UR
 qiita.com
 qiita.com/Octoparse_Japan
 note.com/mizuburo_
 note.com/ganqika_0920
 posfie.com
 www.spiritcircle.jp
 blog.mudatobunka.org
 news.web.nhk
 www.phileweb.com
 sshhole.com
 togetter.com
 eetimes.itmedia.co.jp
 news.web.nhk
 note.com/igpi
 kohakuhisui.com
 www.city.hamamatsu.shizuoka.jp
 levtech.jp
 suumo.jp
 levtech.jp
 levtech.jp
2026/10/25 リンク