気に入った記事をブックマーク

- 気に入った記事を保存できます
保存した記事の一覧は、はてなブックマークで確認・編集ができます
- 記事を読んだ感想やメモを書き残せます
- 非公開でブックマークすることもできます

 qiita.com/cronree_91
エントリーの編集

エントリーの編集は全ユーザーに共通の機能です。
必ずガイドラインを一読の上ご利用ください。
 0

記事へのコメント0件
- 注目コメント
- 新着コメント
新着コメントはまだありません。
このエントリーにコメントしてみましょう。
このエントリーにコメントしてみましょう。
注目コメント算出アルゴリズムの一部にLINEヤフー株式会社の「建設的コメント順位付けモデルAPI」を使用しています
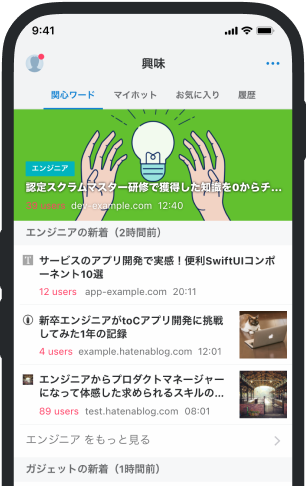
いまの話題をアプリでチェック!
- バナー広告なし
- ミュート機能あり
- ダークモード搭載
関連記事
Log4Jゼロデイ脆弱性の概要と手法・対策方法 - Qiita
脆弱性の概要 Log4Jとは、Apacheが開発するJava用のロギングライブラリ。 Log4Jには、lookupという機能... 脆弱性の概要 Log4Jとは、Apacheが開発するJava用のロギングライブラリ。 Log4Jには、lookupという機能が含まれており、ログ出力時にランタイムに情報を出力することができる。 例として、${java:runtime}という文字列は、Javaのバージョン文字列に置換される。 その中でも、今回原因になったのは、Jndi Lookupである。 Jndi Lookupは、ネットワーク上から値を取得し置換するものである。 使用すると、LDAPのようなディレクトリへアクセスするプロトコルを経由して外部ファイルへのアクセスを実行させることが可能である。 そのため、ネットワーク上にJavaクラスファイルを配置したLDAPサーバーを構築し、URLをLookupの文字列に当てはめ送信するとJava Runtimeでそのプログラムが実行される。 CVE: CVE-2021-44228 JNDI
ブックマークしたユーザー


すべてのユーザーの
詳細を表示します
詳細を表示します
 omocoro.jp
 anond.hatelabo.jp
 newsdig.tbs.co.jp
 news.denfaminicogamer.jp
 note.com/t_yabuhara
 protocol-explorer-alpha.vercel.app
 aishodo.enpitsu.org
 note.com/t_yabuhara
 www.gizmodo.jp
 www.nikkei.com
 github.com/NVIDIA
 kayoukyousitu.seesaa.net
 www.reifuworks.com
 levtech.jp
 suumo.jp
 levtech.jp
 levtech.jp