気に入った記事をブックマーク

- 気に入った記事を保存できます
保存した記事の一覧は、はてなブックマークで確認・編集ができます
- 記事を読んだ感想やメモを書き残せます
- 非公開でブックマークすることもできます

 japan.cnet.com
エントリーの編集

エントリーの編集は全ユーザーに共通の機能です。
必ずガイドラインを一読の上ご利用ください。
 0

記事へのコメント0件
- 注目コメント
- 新着コメント
新着コメントはまだありません。
このエントリーにコメントしてみましょう。
このエントリーにコメントしてみましょう。
注目コメント算出アルゴリズムの一部にLINEヤフー株式会社の「建設的コメント順位付けモデルAPI」を使用しています
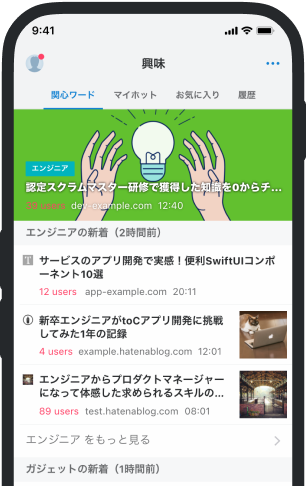
いまの話題をアプリでチェック!
- バナー広告なし
- ミュート機能あり
- ダークモード搭載
関連記事
HP、ハッキング技術を利用したセキュリティサービス「HPAC」を説明
Hewlett-Packard(HP)は企業向けのペネトレーションテスティングサービスを10月に立ち上げ予定だが、顧... Hewlett-Packard(HP)は企業向けのペネトレーションテスティングサービスを10月に立ち上げ予定だが、顧客システムにワームを仕掛けようとしているという報道は否定した。 HPは英国時間7月4日、同サービスではハッカーと同じ技術を使って顧客のマシンへのアクセスを試みることを明らかにした。一方で、同社が使うエクスプロイトコードは制御されたもので自ら増殖することはないと説明した。 HP Labsで危機管理部門のマネージャーを務めるRichard Brown氏は「システムにアクセスする際にはハッキング技術を使うが、アクセス後にはそのシステムの安全化に務める」と語る。「ワームを仕掛けたり、ワームを増殖させる技術を使ったりはしない」とBrown氏はZDNet UKに語った。 このペネトレーションテスティングサービス「HP Active Countermeasures(HPAC)」は25万台の
ブックマークしたユーザー


すべてのユーザーの
詳細を表示します
詳細を表示します
 japan.cnet.com
 japan.cnet.com
 japan.cnet.com
 japan.cnet.com
 coliss.com
 note.com/sahoobb
 president.jp
 automaton-media.com
 note.com/yoshiki_shibata
 qiita.com
 note.com/keitaro_shimizu
 aikido-community.jp
 blog.shibayu36.org
 gigazine.net
 www.hmv.co.jp
 www.kuba.co.jp
 www.itmedia.co.jp
 nekokak.hatenadiary.org
 www.studio-fix.com
 www.softbank.jp
 levtech.jp
 www.hotpepper.jp
 www.hotpepper.jp