気に入った記事をブックマーク

- 気に入った記事を保存できます
保存した記事の一覧は、はてなブックマークで確認・編集ができます
- 記事を読んだ感想やメモを書き残せます
- 非公開でブックマークすることもできます

 japan.cnet.com
エントリーの編集

エントリーの編集は全ユーザーに共通の機能です。
必ずガイドラインを一読の上ご利用ください。
 0

記事へのコメント0件
- 注目コメント
- 新着コメント
新着コメントはまだありません。
このエントリーにコメントしてみましょう。
このエントリーにコメントしてみましょう。
注目コメント算出アルゴリズムの一部にLINEヤフー株式会社の「建設的コメント順位付けモデルAPI」を使用しています
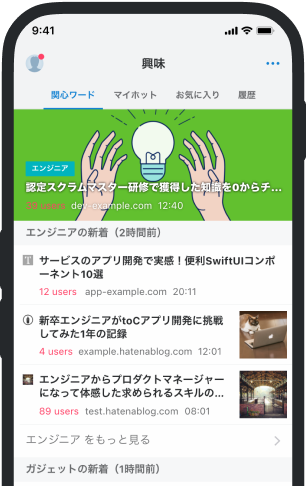
いまの話題をアプリでチェック!
- バナー広告なし
- ミュート機能あり
- ダークモード搭載
関連記事
シマンテック、今度は「Vista」のUACで脆弱性を指摘
「Windows Vista」のネットワーキング技術について問題点を指摘したSymantecのセキュリティ研究者らが、... 「Windows Vista」のネットワーキング技術について問題点を指摘したSymantecのセキュリティ研究者らが、今度は同OSの初期バージョンをターゲットに、権限昇格機能を狙った攻撃を実施した。 Vistaに関する2件目の報告書において、Symantecは、「User Account Control(UAC)」という同OSのセキュリティ機能を調査した。UACは、Vistaを稼働するPCで利用できるユーザー権限を制限することで、管理者モードで動くPCに比べて悪意あるコードから受けるダメージを小さくする。Windows XPでは管理者モードが一般的な設定となっている。 「Attacks against Windows Vista's Security Model」と題された同報告書の中で、Symantecのプリンシパルセキュリティリサーチャー、Matthew Conover氏は、「実装上の
ブックマークしたユーザー

すべてのユーザーの
詳細を表示します
詳細を表示します
 japan.cnet.com
 japan.cnet.com
 japan.cnet.com
 japan.cnet.com
 anond.hatelabo.jp
 note.com/englishbusy
 gigazine.net
 portalshit.net
 www.itmedia.co.jp
 www.itmedia.co.jp
 euglena1215.hatenablog.jp
 note.com/takahiroanno
 akiba-pc.watch.impress.co.jp
 www.itmedia.co.jp
 tokyocat.hatenadiary.jp
 www.softbank.jp
 levtech.jp
 www.hotpepper.jp
 www.hotpepper.jp