気に入った記事をブックマーク

- 気に入った記事を保存できます
保存した記事の一覧は、はてなブックマークで確認・編集ができます
- 記事を読んだ感想やメモを書き残せます
- 非公開でブックマークすることもできます

 japan.cnet.com
エントリーの編集

エントリーの編集は全ユーザーに共通の機能です。
必ずガイドラインを一読の上ご利用ください。
 0

記事へのコメント0件
- 注目コメント
- 新着コメント
新着コメントはまだありません。
このエントリーにコメントしてみましょう。
このエントリーにコメントしてみましょう。
注目コメント算出アルゴリズムの一部にLINEヤフー株式会社の「建設的コメント順位付けモデルAPI」を使用しています
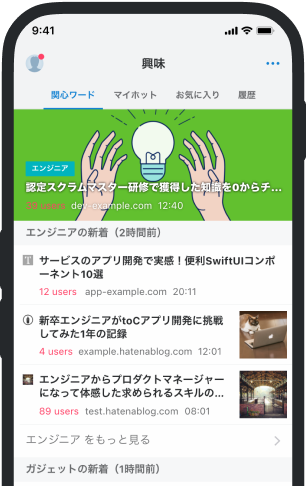
いまの話題をアプリでチェック!
- バナー広告なし
- ミュート機能あり
- ダークモード搭載
関連記事
アップル、「Quick Time」をアップデート--ストリーミングの脆弱性を修正
Appleが「QuickTime」の最新バージョンを公開し、Mac版とWindows版両方のQuickTimeに存在するセキュリテ... Appleが「QuickTime」の最新バージョンを公開し、Mac版とWindows版両方のQuickTimeに存在するセキュリティホールを修正した。 Appleは米国時間12月13日午後、同社のウェブサイト上で、不特定の「セキュリティ問題」を修正した「Quick Time 7.3.1」をリリースしたと発表した。今回の修正は、11月下旬に発見されたReal Time Streaming Protocol(RTSP)のセキュリティ上の問題に対応したもののようだ。この脆弱性を利用するコードを含むウェブサイトを閲覧すると攻撃対象になる恐れがある。 Appleのサイトからは4つのパッチをそれぞれダウンロードすることができる。その内3つはMac OS X Panther、Tiger、Leopard用、1つはWindows用となっている。さらに、Software Update機能でも、最新バージョンの
ブックマークしたユーザー


すべてのユーザーの
詳細を表示します
詳細を表示します
 japan.cnet.com
 japan.cnet.com
 japan.cnet.com
 japan.cnet.com
 www.okinawatimes.co.jp
 www.asahi.com
 jbpress.ismedia.jp
 anond.hatelabo.jp
 togetter.com
 www.itmedia.co.jp
 www.itmedia.co.jp
 gigazine.net
 togetter.com
 xylocopal2.exblog.jp
 www.itmedia.co.jp
 www.softbank.jp
 levtech.jp
 www.hotpepper.jp
 www.hotpepper.jp