気に入った記事をブックマーク

- 気に入った記事を保存できます
保存した記事の一覧は、はてなブックマークで確認・編集ができます
- 記事を読んだ感想やメモを書き残せます
- 非公開でブックマークすることもできます

 japan.cnet.com
エントリーの編集

エントリーの編集は全ユーザーに共通の機能です。
必ずガイドラインを一読の上ご利用ください。
 0

記事へのコメント0件
- 注目コメント
- 新着コメント
新着コメントはまだありません。
このエントリーにコメントしてみましょう。
このエントリーにコメントしてみましょう。
注目コメント算出アルゴリズムの一部にLINEヤフー株式会社の「建設的コメント順位付けモデルAPI」を使用しています
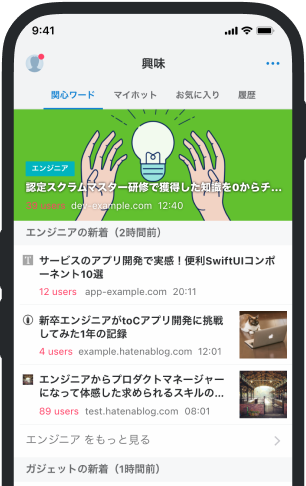
いまの話題をアプリでチェック!
- バナー広告なし
- ミュート機能あり
- ダークモード搭載
関連記事
SNS構築ソフト「SKIP」に複数の脆弱性
独立行政法人 情報処理推進機構セキュリティセンター(IPA/ISEC)および有限責任中間法人 JPCERT コーデ... 独立行政法人 情報処理推進機構セキュリティセンター(IPA/ISEC)および有限責任中間法人 JPCERT コーディネーションセンター(JPCERT/CC)は5月11日、SKIPユーザグループ製のソーシャルネットワーキングサービス(SNS)構築ソフトウェア「SKIP」に複数の脆弱性が存在すると公表した。 SKIPのver.1.0.2およびそれ以前、ver.1.1RC2およびそれ以前のバージョンに、SQLインジェクションやクロスサイトスクリプティングの脆弱性が存在する。これらの問題が悪用されると、SKIPにログイン可能な利用者がSKIPで作成されたコンテンツを改ざんできるほか、SKIPに保存されている情報を取得されたり、特定のブラウザ上で任意のスクリプトを実行されたりする可能性がある。 SKIPユーザグループでは、これらの脆弱性を解消した最新版「SKIP ver1.1.0」を公開しており、該
 japan.cnet.com
 japan.cnet.com
 japan.cnet.com
 japan.cnet.com
 note.com/kksk
 note.com/ak_iii
 zenn.dev/algoartis
 www.cinematoday.jp
 anond.hatelabo.jp
 github.com/nanaism
 blog.google
 www.itmedia.co.jp
 recruit.hakuhodo-technologies.co.jp
 tech-blog.monotaro.com
 rum-2.hatenadiary.org
 www.e-aidem.com
 www.hotpepper.jp
 developers.freee.co.jp
 suumo.jp