気に入った記事をブックマーク

- 気に入った記事を保存できます
保存した記事の一覧は、はてなブックマークで確認・編集ができます
- 記事を読んだ感想やメモを書き残せます
- 非公開でブックマークすることもできます

 japan.cnet.com
エントリーの編集

エントリーの編集は全ユーザーに共通の機能です。
必ずガイドラインを一読の上ご利用ください。
 0

記事へのコメント0件
- 注目コメント
- 新着コメント
新着コメントはまだありません。
このエントリーにコメントしてみましょう。
このエントリーにコメントしてみましょう。
注目コメント算出アルゴリズムの一部にLINEヤフー株式会社の「建設的コメント順位付けモデルAPI」を使用しています
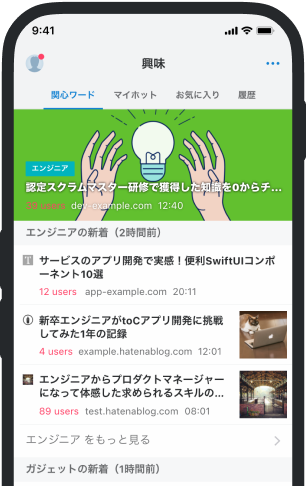
いまの話題をアプリでチェック!
- バナー広告なし
- ミュート機能あり
- ダークモード搭載
関連記事
「Symantec Workspace Streaming」に任意のコードを実行される脆弱性
情報処理推進機構セキュリティセンター(IPA/ISEC)とJPCERT コーディネーションセンター(JPCERT/CC)... 情報処理推進機構セキュリティセンター(IPA/ISEC)とJPCERT コーディネーションセンター(JPCERT/CC)は6月22日、シマンテックが提供しているアプリケーションストリーミングソリューション「Symantec Workspace Streaming」に任意のコードを実行される脆弱性が存在すると「Japan Vulnerability Notes(JVN)」で発表した。 Workspace Streamingは、オンデマンドでのアプリケーション実行、オフラインでも実行できるキャッシュ機能、未使用ライセンスの回収、アプリケーションのアップグレードを実現するアプリケーションストリーミングソリューション。以前の製品名は「Symantec AppStream」である。 AppStream 5.2.xとWorkspace Streaming 6.1.xには、クライアントがファイルをダウン
ブックマークしたユーザー

すべてのユーザーの
詳細を表示します
詳細を表示します
 japan.cnet.com
 japan.cnet.com
 japan.cnet.com
 japan.cnet.com
 justylifememo.hatenablog.com
 iwashi.co
 prtimes.jp
 note.com/cagami
 note.com/npaka
 www.lifehacker.jp
 anond.hatelabo.jp
 www.globalnerdy.com
 www.itmedia.co.jp
 levtech.jp
 gigazine.net
 twitter.com/samurai_sh
 anon-193.hatenadiary.org
 www.hotpepper.jp
 www.hotpepper.jp
 www.e-aidem.com