気に入った記事をブックマーク

- 気に入った記事を保存できます
保存した記事の一覧は、はてなブックマークで確認・編集ができます
- 記事を読んだ感想やメモを書き残せます
- 非公開でブックマークすることもできます

 japan.cnet.com
エントリーの編集

エントリーの編集は全ユーザーに共通の機能です。
必ずガイドラインを一読の上ご利用ください。
 0

記事へのコメント0件
- 注目コメント
- 新着コメント
新着コメントはまだありません。
このエントリーにコメントしてみましょう。
このエントリーにコメントしてみましょう。
注目コメント算出アルゴリズムの一部にLINEヤフー株式会社の「建設的コメント順位付けモデルAPI」を使用しています
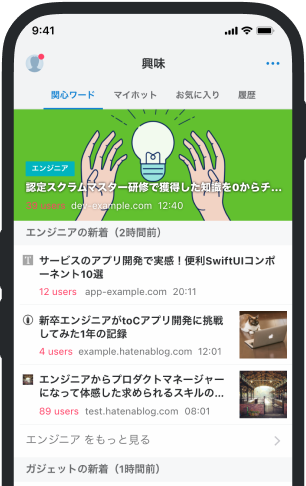
いまの話題をアプリでチェック!
- バナー広告なし
- ミュート機能あり
- ダークモード搭載
関連記事
マイクロソフト、マルウェア対策エンジンの脆弱性を修正
Microsoftは、同社のウイルスおよびスパイウェア対策ソフトウェアに見つかった脆弱性を修正した。この脆... Microsoftは、同社のウイルスおよびスパイウェア対策ソフトウェアに見つかった脆弱性を修正した。この脆弱性が悪用されると、ローカルシステムで認証された攻撃者が「LocalSystem」特権を得るおそれがある。 この特権昇格に関する脆弱性は、「Microsoft Malware Protection Engine」へのアップデートで修正されている。Microsoftは米国時間2月23日に公開したセキュリティアドバイザリの中で、アップデートは自動で適用されるため、エンドユーザーや管理者の多くは何もする必要がないと述べている。アドバイザリの公開から48時間以内、すなわち週末までにはアップデートが適用されるはずだ。 この脆弱性の深刻度は「重要」とされており、影響を受けるソフトウェアは「Windows Live OneCare」「Microsoft Security Essentials」「Mi
 japan.cnet.com
 japan.cnet.com
 japan.cnet.com
 japan.cnet.com
 kyoko-np.net
 zenn.dev/azunyan
 news.web.nhk
 note.com/seanky
 www.nikkei.com
 speakerdeck.com/clockmaker
 built.itmedia.co.jp
 gigazine.net
 www.nikkei.com
 internet.watch.impress.co.jp
 gigazine.net
 touchlab.jp
 levtech.jp
 levtech.jp
 levtech.jp
 suumo.jp