気に入った記事をブックマーク

- 気に入った記事を保存できます
保存した記事の一覧は、はてなブックマークで確認・編集ができます
- 記事を読んだ感想やメモを書き残せます
- 非公開でブックマークすることもできます

 japan.cnet.com
エントリーの編集

エントリーの編集は全ユーザーに共通の機能です。
必ずガイドラインを一読の上ご利用ください。
 0

記事へのコメント0件
- 注目コメント
- 新着コメント
新着コメントはまだありません。
このエントリーにコメントしてみましょう。
このエントリーにコメントしてみましょう。
注目コメント算出アルゴリズムの一部にLINEヤフー株式会社の「建設的コメント順位付けモデルAPI」を使用しています
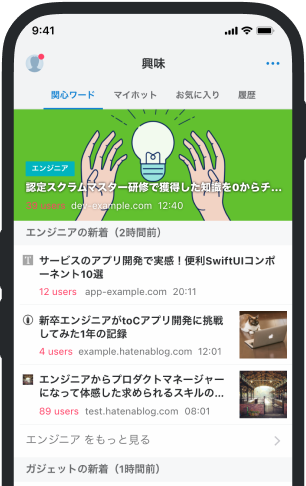
いまの話題をアプリでチェック!
- バナー広告なし
- ミュート機能あり
- ダークモード搭載
関連記事
グーグル、脆弱性を「自分で攻撃して」確かめるAIエージェント「CodeMender」 修正パッチも自動生成
特徴は、見つけた脆弱性が本当に危険かどうかを、エージェント自身が攻撃して確かめる点だ。CodeMender... 特徴は、見つけた脆弱性が本当に危険かどうかを、エージェント自身が攻撃して確かめる点だ。CodeMenderは検証用のエクスプロイト(攻撃)コードを自ら構築し、顧客管理下の隔離されたサンドボックス内で攻撃をシミュレートする。静的なコードパターン分析にとどまらない検証で、誤検知やアラート疲れを減らす狙いだ。 修正も自動化した。安全なパッチを差分(diff)形式で生成し、既存機能を壊していないかをAIが判定役を務める「LLM-as-a-judge」で確認する。ただしリポジトリへのコミット前には開発者による手動レビューと承認が必須で、管理権限は常に開発者側に残る仕組みだ。 CI/CDワークフローに組み込めるほか、軽量なCLIクライアントを使えばローカルの開発環境から直接実行できる。「VS Code」や「Antigravity」とも連携する。ソースコードのデータを保持しないゼロリテンションポリシーを
ブックマークしたユーザー

すべてのユーザーの
詳細を表示します
詳細を表示します
 japan.cnet.com
 japan.cnet.com
 japan.cnet.com
 japan.cnet.com
 justylifememo.hatenablog.com
 note.com/cagami
 iwashi.co
 anond.hatelabo.jp
 note.com/npaka
 anond.hatelabo.jp
 www.techno-edge.net
 www.itmedia.co.jp
 www.itmedia.co.jp
 memo.tyoshida.me
 automaton-media.com
 www.turtlewiz.jp
 www.asahi.com
 qiita.com/ArakiPhp
 scan.netsecurity.ne.jp
 news.yahoo.co.jp
 www.hotpepper.jp
 www.hotpepper.jp
 www.e-aidem.com
 developers.freee.co.jp