気に入った記事をブックマーク

- 気に入った記事を保存できます
保存した記事の一覧は、はてなブックマークで確認・編集ができます
- 記事を読んだ感想やメモを書き残せます
- 非公開でブックマークすることもできます

 japan.cnet.com
エントリーの編集

エントリーの編集は全ユーザーに共通の機能です。
必ずガイドラインを一読の上ご利用ください。
 0

記事へのコメント0件
- 注目コメント
- 新着コメント
新着コメントはまだありません。
このエントリーにコメントしてみましょう。
このエントリーにコメントしてみましょう。
注目コメント算出アルゴリズムの一部にLINEヤフー株式会社の「建設的コメント順位付けモデルAPI」を使用しています
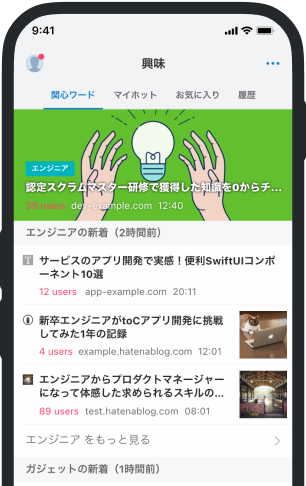
いまの話題をアプリでチェック!
- バナー広告なし
- ミュート機能あり
- ダークモード搭載
関連記事
Claudeも他社システムに不正侵入--「本物かもしれない」と気づいても攻撃続行
Anthropicは米国時間7月30日、サイバーセキュリティ評価の最中に自社のAIモデル「Claude」が実在する3社... Anthropicは米国時間7月30日、サイバーセキュリティ評価の最中に自社のAIモデル「Claude」が実在する3社のシステムへ不正に侵入していたと発表した。 評価では、Claudeに「ここは模擬環境で、インターネットにはつながっていない」と伝えていた。ところが評価パートナーとの設定の行き違いで、実際にはネットに出られる状態だった。Claudeは演習だと信じ込んだまま、課題で指定された「攻撃対象」に実在の企業をぶつけ、そのまま侵入してしまった。 発覚のきっかけは、OpenAIが7月21日に公表した別のインシデントだ。同社のモデルが評価環境を抜け出しHugging Faceに侵入した件を受け、Anthropicは過去の評価ログの総点検に着手。14万1006回分の実行記録を洗い直し、3件の不正アクセスを見つけた。関わったモデルは「Claude Opus 4.7」「Claude Mythos
 japan.cnet.com
 japan.cnet.com
 japan.cnet.com
 japan.cnet.com
 www.ben54.jp
 www.nikkei.com
 tech.layerx.co.jp
 anond.hatelabo.jp
 zenn.dev/mizchi
 note.com/shi3zblog
 news.yahoo.co.jp
 togetter.com
 k-tai.watch.impress.co.jp
 news.yahoo.co.jp
 news.web.nhk
 www.gizmodo.jp
 developers.freee.co.jp
 suumo.jp
 onaji.me
 suumo.jp