気に入った記事をブックマーク

- 気に入った記事を保存できます
保存した記事の一覧は、はてなブックマークで確認・編集ができます
- 記事を読んだ感想やメモを書き残せます
- 非公開でブックマークすることもできます

 japan.cnet.com
エントリーの編集

エントリーの編集は全ユーザーに共通の機能です。
必ずガイドラインを一読の上ご利用ください。
 0

記事へのコメント0件
- 注目コメント
- 新着コメント
新着コメントはまだありません。
このエントリーにコメントしてみましょう。
このエントリーにコメントしてみましょう。
注目コメント算出アルゴリズムの一部にLINEヤフー株式会社の「建設的コメント順位付けモデルAPI」を使用しています
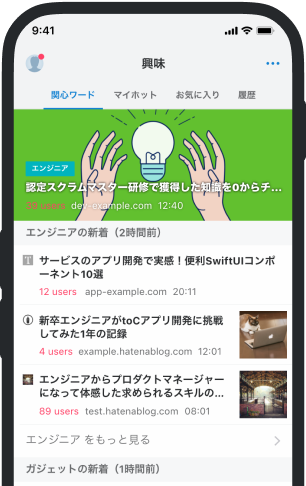
いまの話題をアプリでチェック!
- バナー広告なし
- ミュート機能あり
- ダークモード搭載
関連記事
AI時代も続く「人をだます」攻撃 Microsoft Teams悪用の侵入事例が示す脅威
一方、ハッカーが「Microsoft Teams」を悪用して企業システムに侵入した手口を詳しく解説したMicrosoft... 一方、ハッカーが「Microsoft Teams」を悪用して企業システムに侵入した手口を詳しく解説したMicrosoftの最近の報告書は、人間のハッカーが今もソーシャルエンジニアリング詐欺で人をだまし、侵入の手助けをさせていることを示している。 報告書によると、「攻撃者はMicrosoft Teamsのメッセージや通話でIT部門やヘルプデスクの担当者になりすまし、ソーシャルエンジニアリングでユーザーを誘導し、主に『クイックアシスト』を通じた遠隔操作を許可させた」という。疑いを抱かなかった従業員からアクセスを許可されると、ハッカーはPython、Bun、Javaの実行環境を利用するソフトウェアを導入し、ネットワークへのアクセスを広げ、自らが認証を受けるための手段を確保できた。これにより、企業システム内で自由に動き回れるようになった。 ただし、こうした一連の活動への扉を開いたのは、侵入者にアク
ブックマークしたユーザー

すべてのユーザーの
詳細を表示します
詳細を表示します
 japan.cnet.com
 japan.cnet.com
 japan.cnet.com
 japan.cnet.com
 zenn.dev/tomipetit
 note.com/akiman
 forbesjapan.com
 gigazine.net
 chromewebstore.google.com
 gibberishlab.com
 gazlog.jp
 note.com/spry_bounce_note
 gigazine.net
 www.zaikei.co.jp
 news.yahoo.co.jp
 www.aviationwire.jp
 ryokou-kikaku.hatenablog.jp
 www.gadget2ch.com
 honz.jp
 inside.pixiv.blog
 levtech.jp
 suumo.jp
 blog.serverworks.co.jp