気に入った記事をブックマーク

- 気に入った記事を保存できます
保存した記事の一覧は、はてなブックマークで確認・編集ができます
- 記事を読んだ感想やメモを書き残せます
- 非公開でブックマークすることもできます

 japan.cnet.com
エントリーの編集

エントリーの編集は全ユーザーに共通の機能です。
必ずガイドラインを一読の上ご利用ください。
 0

記事へのコメント0件
- 注目コメント
- 新着コメント
新着コメントはまだありません。
このエントリーにコメントしてみましょう。
このエントリーにコメントしてみましょう。
注目コメント算出アルゴリズムの一部にLINEヤフー株式会社の「建設的コメント順位付けモデルAPI」を使用しています
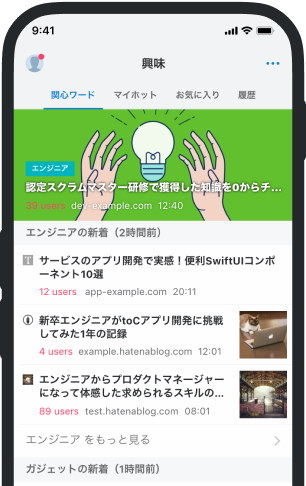
いまの話題をアプリでチェック!
- バナー広告なし
- ミュート機能あり
- ダークモード搭載
関連記事
IBM、「ウェブはかつてないほど危険な状態」と警告
IBMは9月1日、2009年上半期の「X-Forceトレンド&リスクレポート」の結果を発表した。ウェブクライアン... IBMは9月1日、2009年上半期の「X-Forceトレンド&リスクレポート」の結果を発表した。ウェブクライアント、ウェブサーバ、ウェブコンテンツなどへの脅威について、対処できないほど攻撃が集中しており、かつてないほど危険な状態になっていると警告している。 IBMは、PDFファイルによる攻撃の巧妙度が増したことを指摘する。2009年上半期に公開されたPDFの脆弱性は、2008年通年に公開された合計数をすでに上回っており、マイクロソフトOffice文書の脆弱性を上回ったという。 ただ、2009年上半期における全体的な脆弱性の数については、前年同期に比べて8%減少した。マルウェアの数は同9%増で、トロイの木馬が全体の55%を占めている。 フィッシング発信元の国も2008年から大きく変化した。2008年にはスペインとイタリアが2大発生元だったが、スペインはトップ10に入らず、イタリアは10位とな
ブックマークしたユーザー


すべてのユーザーの
詳細を表示します
詳細を表示します
 japan.cnet.com
 japan.cnet.com
 japan.cnet.com
 japan.cnet.com
 times.abema.tv
 note.com/rk611
 anond.hatelabo.jp
 crossacross.org
 togetter.com
 togetter.com
 togetter.com
 suumo.jp
 togetter.com
 wp.tekapo.com
 wp.techtarget.itmedia.co.jp
 www.itmedia.co.jp
 onaji.me
 levtech.jp
 tech.nri-net.com